当“AI养虾”成为潮流,普通人该如何安全“入坑”?
潮新闻 记者 周夏林
从帮你订机票、整理会议纪要,到自动编写代码、管理邮件,今年以来,一款名为“OpenClaw”的AI智能体(AI Agent)迅速走红,因其图标被网友们亲切地称为“小龙虾”。它能像人类一样操作电脑,自主完成复杂任务,掀起了一股“养虾”热潮。
然而,当人们惊叹于AI的强大能力时,安全隐患也随之浮出水面。权限过高、指令注入攻击、敏感数据泄露甚至“删库跑路”……这些风险让不少跃跃欲试的普通人望而却步。国家互联网应急中心与中国网络空间安全协会于3月22日联合发布《OpenClaw安全使用实践指南》,为开发者与用户划定安全红线。普通人到底该怎么“养虾”?如何才能在享受便利的同时守住安全底线?潮新闻记者和一些业内专家聊了聊。
养“小龙虾”虽好,但“钳子”有可能误伤主人
“OpenClaw这类AI智能体,本质上是一个不知疲倦、会自动化执行的超级用户。”腾讯iOA产品运营负责人刘登峰在接受记者采访时打了个比方。他介绍,与传统的AI问答助手不同,OpenClaw具备系统级应用权限,能直接操作电脑上的文件、网络甚至系统设置。
这种“高权限”正是风险的核心来源。记者了解到,不少用户曾遭遇过“AI失忆”或“幻觉”问题。例如,Meta公司的一位安全总监就曾因AI智能体无法停止工作,导致邮箱中的邮件被误删一空。更有甚者,如果攻击者通过“提示词注入”的方式控制了AI,就相当于直接获得了用户电脑的完全控制权,进而可以横向渗透到企业的整个网络,造成不可估量的损失。
此外,OpenClaw高度依赖的“Skill”插件机制也成了新的攻击入口。“一些恶意插件被伪装成正常的PDF转换器或天气查询工具,普通用户很难辨别。”刘登峰表示,一旦安装了这些被投毒的插件,攻击者就可以在后台窃取数据或释放恶意程序。
个人“养虾”:沙箱里“圈养”,权限要“收紧”
对于普通个人用户而言,如何在电脑上安全地“养”一只“小龙虾”?腾讯电脑管家高级产品经理董京给出了一个形象的解决方案——“沙箱”。
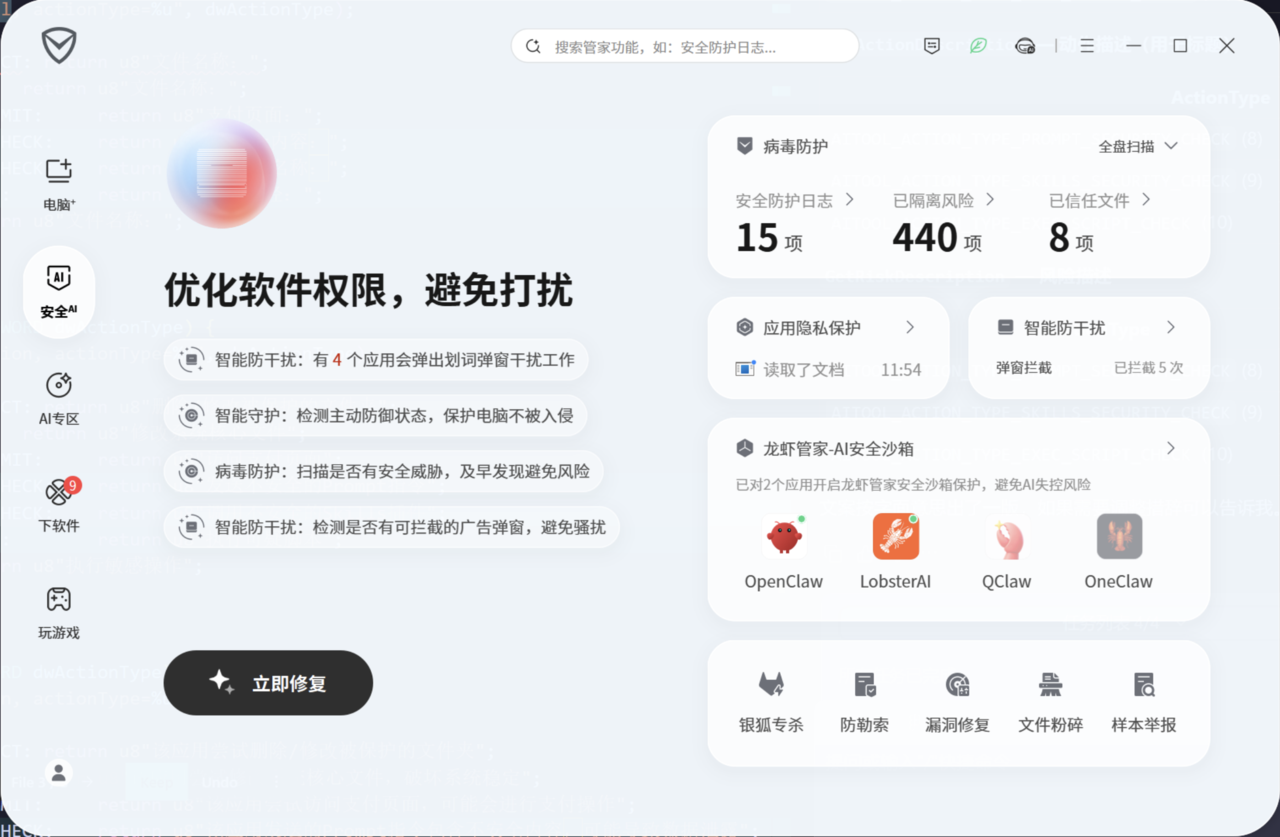
“就像给AI造一个隐形的牢房,把它关进去。”董京介绍,腾讯电脑管家最新推出的“龙虾管家AI安全沙箱”功能,可以精准管控AI智能体能访问哪些电脑资源。用户可以根据需要,选择是否允许“小龙虾”读取个人文件、连接网络或使用摄像头。
“我们主要管住三大块。”董京细数道:一是权限过大问题,通过沙箱策略捆住AI的“手脚”;二是运行时风险,实时检测AI调用的脚本是否包含恶意指令,防止出现“清理垃圾却误删所有文件”的悲剧;三是漏洞封堵,针对OpenClaw自身迭代中出现的安全漏洞,及时进行检测和修复。
除了技术手段,专家也建议个人用户养成良好的“养虾”习惯。例如,不要将银行密码、云服务密钥等敏感信息直接暴露给AI;在让AI执行高风险的写操作前,务必做好重要数据的备份。
无论个人还是企业,学会与智能体安全共处
与个人用户不同,企业面对“小龙虾”的态度更为谨慎。金融、能源等强监管行业,初期普遍选择了“禁用”这一最稳妥的方案。
“很多企业客户找我们,第一诉求就是‘怎么查到谁偷偷装了龙虾,怎么禁止它运行’。”刘登峰表示,腾讯iOA为此提供了终端合规检测能力,可以一键扫描内网中哪些电脑安装了AI智能体,并支持远程卸载或禁止运行。
无论是个人还是企业,数据安全都是“养虾”过程中最焦虑的一环。不少用户担心,AI在帮自己整理文档时,会不会把商业机密或隐私信息“泄露”出去?
腾讯云安全副总经理谢奕智指出,除了传统的网盘、云笔记等外泄通道,AI本身也构成了新的风险渠道。“比如用户让AI分析一份敏感文档,或者复制一段机密信息让AI帮忙改写,这些操作都可能导致数据外流。”
对此,腾讯的安全产品已经具备了针对AI通道的数据防泄密拦截能力。一旦检测到AI智能体试图读取受保护的敏感文件,系统会立刻弹窗拦截,并告知用户“本次发送内容存在数据安全风险”。即便AI尝试绕过,也无法得逞。
对于广大普通用户和还在观望的企业,专家的建议是:如果你是技术尝鲜者,可以借助安全工具放心“开箱即用”;如果你是风险厌恶者,不妨做好数据备份和网络隔离,再让“小龙虾”上场。毕竟,在AI浪潮席卷而来的今天,学会与智能体安全共处,已是我们每个人不得不面对的新课题。
(图据受访者)
“转载请注明出处”
责任编辑:潘洁